برطانیہ کی انفراسٹرکچر سیکیورٹی وارننگ روس، یورپی دھمکیاں، اور پاکستان کے لیے سبق
برطانیہ کی انفراسٹرکچر سیکیورٹی وارننگ۔ یہ تحقیقات رپورٹ شدہ واقعات، انٹیلی جنس وارننگز، ممکنہ ٹائم فریم، اور پاکستان کے لیے اسباق کا جائزہ لیتی ہیں، قائم شدہ پیش رفت کو الزامات اور قیاس آرائیوں سے الگ کرتی ہیں۔
https://mrpo.pk/britains-infrastructure-security-warning-russia-european-threats/
تعارف: برطانیہ ہنگامی حالات کی تیاری کیوں کر رہا ہے؟
برطانوی حکومت نے 22 اکتوبر2026 کو بی ریڈی مہم کا آغاز کیا۔
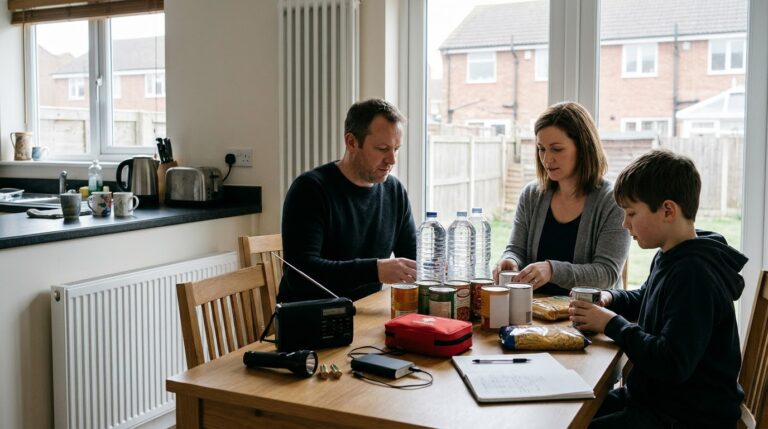
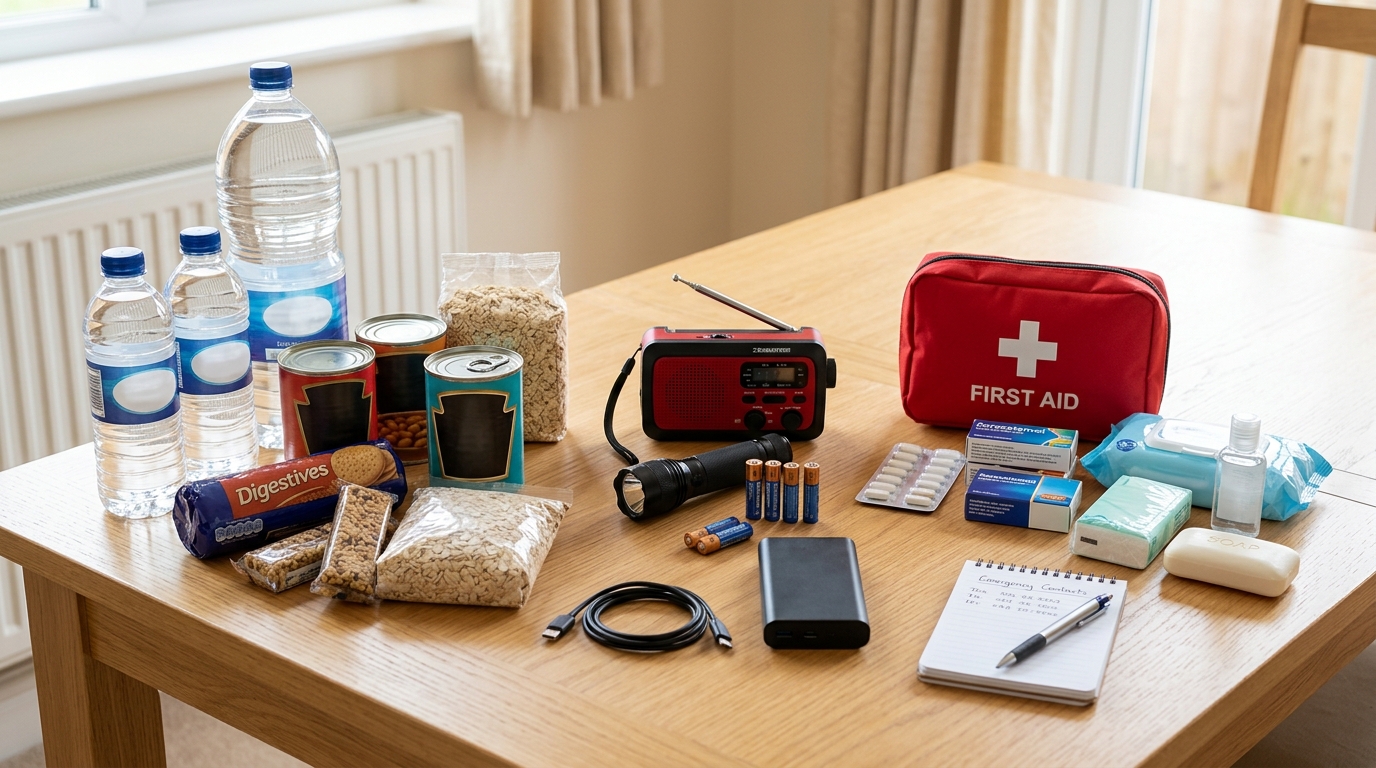
برطانوی حکومت نے اپنی ریڈی مہم میں جس میں گھرانوں کو ضروری خدمات میں 72 گھنٹے تک کی رکاوٹ کے لیے تیار رہنے کی ترغیب دی گئی۔ تجویز کردہ سپلائیز میں پینے کا پانی، غیر خراب ہونے والا کھانا، ایک ٹارچ، بیٹریاں، ایک فرسٹ ایڈ کٹ، کمبل، نقدی، اور بیٹری سے چلنے والا یا ونڈ اپ ریڈیو شامل ہے۔
یہ مہم مخالف ریاست کی سرگرمیوں، سائبر خطرات، مشتبہ تخریب کاری، اور اہم بنیادی ڈھانچے کے خطرے کے بارے میں بڑھتی ہوئی یورپی تشویش کے درمیان سامنے آئی ہے۔ جرمن فوجی تنصیبات، مبینہ طور پر روسی ہدایت پر چلنے والی کارروائیوں اور زیر سمندر کیبلز سے متعلق حالیہ رپورٹس نے ان خدشات میں اضافہ کیا ہے۔
تاہم، برطانوی اقدام شدید موسم اور دیگر ہنگامی صورتحال کو بھی حل کرتا ہے۔ اس کا آغاز بذات خود اس بات کی نشاندہی نہیں کرتا کہ حملہ قریب ہے۔
25 اکتوبر 2026 تک، اس مضمون کے لیے جانچ کی گئی رپورٹس برطانیہ پر روسی حملے یا وسیع تر یورپی جنگ کے آغاز کی تصدیق شدہ تاریخ قائم نہیں کرتی ہیں۔
انٹیلی جنس انتباہات ممکنہ اضافے کی طرف اشارہ کرتے ہیں، لیکن خطرے کی تشخیص یہ پیشین گوئی نہیں ہے کہ واقعہ کسی خاص تاریخ کو پیش آئے گا۔
سائبر سیکیورٹی کے جھگڑے کے دوران کیسے ایک شخص انٹرنیٹ کا گمنام ہیرو بن گیا۔
20 سال سے زیادہ عرصے سے، Ondřej Surý خاموشی سے دنیا بھر کی ویب سائٹس کو محفوظ طریقے سے چلانے میں مدد کر رہا ہے، زیادہ تر اپنے فارغ وقت میں۔
وہ رضاکارانہ طور پر لینکس کے دو مقبول ترین ورژنز کے لیے سافٹ ویئر کی دیکھ بھال کرتا ہے، ونڈوز جیسا ایک مفت آپریٹنگ سسٹم، جو اکثر ویب سرورز پر استعمال ہوتا ہے۔
عام طور پر، اس میں انہیں پی ایچ پی کے تازہ ترین ورژن کے ساتھ اپ ٹو ڈیٹ رکھنا شامل ہے، یہ ایک پروگرامنگ لینگویج ہے جو دنیا کی ویب سائٹس کی ایک قابل ذکر تعداد کو کم کرتی ہے۔
اس ہفتے، وہ واقعی بہت مصروف ہو گیا.
AI کی مدد سے، پروگرامنگ لینگویج میں سائبر سیکیورٹی کی دو بڑی خامیوں کی نشاندہی کی گئی، جس کی وجہ سے پی ایچ پی فاؤنڈیشن نے اصلاحات جاری کیں۔
لیکن عام لوگ یہ سمجھنے کے لیے جدوجہد کر سکتے ہیں کہ ان کو اپنے سسٹمز پر کیسے انسٹال کیا جائے – اس لیے سوری، مفت میں، اصلاحات کو پیکجوں میں تبدیل کرنے کے لیے سب کچھ چھوڑ دیا، جسے بغیر مہارت کے آسانی سے انسٹال کیا جا سکتا ہے۔
انہوں نے بی بی سی نیوز سے بات کرتے ہوئے کہا کہ یہ احساس ہے کہ میں ان تمام لوگوں کے لیے ذمہ دار ہوں اور میں انہیں ناکام نہیں کر سکتا۔
https://www.bbc.com/news/articles/cw30ejqljl43o?accountMarketingPreferences=off
1. ٹائم لائن: کلیدی رپورٹس اور سیکورٹی ترقیات
تاریخ اس بات میں فرق کرنے میں مدد کرتی ہے کہ واقعات کب پیش آئے جب سے حکام نے ان کی اطلاع دی یا ان کا اندازہ لگایا۔
| تاریخ | ترقی | اہمیت |
|---|---|---|
| فروری 2022 | روس نے یوکرین پر اپنے مکمل حملے کا آغاز کر دیا۔ | یورپی حکومتیں دفاعی منصوبہ بندی اور اہم بنیادی ڈھانچے کے تحفظ کو تیز کرتی ہیں۔ |
| مئی-ستمبر 2024 | 2026 میں شائع ہونے والی یورپی سرحد پار تحقیقات میں مبینہ تخریب کاری کی سرگرمیوں کا احاطہ کیا گیا دورانیہ۔ | تفتیش کار متعدد ممالک میں مشتبہ بھرتیوں، نگرانی اور تخریب کاری کا جائزہ لیتے ہیں۔ |
| 14 ستمبر 2026 | یورپی براڈکاسٹنگ یونین کے تحقیقاتی جرنلزم نیٹ ورک نے مبینہ طور پر روسی ہدایت یافتہ نیٹ ورک کے بارے میں اپنی تحقیقات شائع کی ہیں۔ | خفیہ کارروائیوں اور کاموں کو انجام دینے کے لیے لوگوں کی بھرتی کے بارے میں خدشات کو اجاگر کرتا ہے۔ |
| 20 ستمبر 2026 | دی گارڈین نے یورپی انٹیلی جنس حکام کی جانب سے ممکنہ روسی بڑھوتری کے بارے میں انتباہات کی اطلاع دی ہے۔ | ایک اہلکار حملے کی تاریخ کی نشاندہی کیے بغیر “مہینوں، سال نہیں” کے ممکنہ خطرے کے افق کی وضاحت کرتا ہے۔ |
| ستمبر 2026 | جرمنی کے ونسٹرف ایئر بیس کے قریب ایک گر کر تباہ ہونے والا ڈرون دریافت ہوا ہے جس میں زیادہ دھماکہ خیز مواد کا کنٹینر تھا۔ | فوجی تنصیبات کے خلاف ممکنہ تخریب کاری کے بارے میں جرمن خدشات میں تعاون کرتا ہے۔ |
| 21 اکتوبر 2026 | خبر رساں ادارے روئٹرز نے جرمنی کے فوجی تجزیے کی اطلاع دی ہے کہ روسی تخریب کاری کا خطرہ “اہم” ہے۔ | فوجی اہلکاروں اور سہولیات کے خلاف ممکنہ معاندانہ سرگرمیوں کے بارے میں بڑھتی ہوئی تشویش کو ظاہر کرتا ہے۔ |
| 21-22 اکتوبر 2026 | برطانیہ کے حکام پی ایچ پی سافٹ ویئر کی اہم کمزوریوں اور متعلقہ حفاظتی احتیاطی تدابیر پر توجہ دیتے ہیں۔ | ڈیجیٹل لچک کی اہمیت کو واضح کرتا ہے لیکن خود ایک کامیاب دشمن ریاست کے حملے کو ثابت نہیں کرتا ہے۔ |
| 22 اکتوبر 2026 | برطانیہ نے اپنی بی ریڈی مہم کا آغاز کیا اور زیر سمندر بنیادی ڈھانچے کے تحفظ کو مضبوط بنانے کے لیے تجاویز کا اعلان کیا۔ | عوامی تیاریوں کو طویل مدتی بنیادی ڈھانچے کے حفاظتی اقدامات کے ساتھ جوڑتا ہے۔ |
تاریخ کی نشاندہی کرتی ہے کہ سیکورٹی پر توجہ مرکوز کی گئی ہے، لیکن یہ پیش رفت یورپی جنگ شروع کرنے کے لیے کسی ایک مربوط منصوبے کا ثبوت نہیں ہے۔
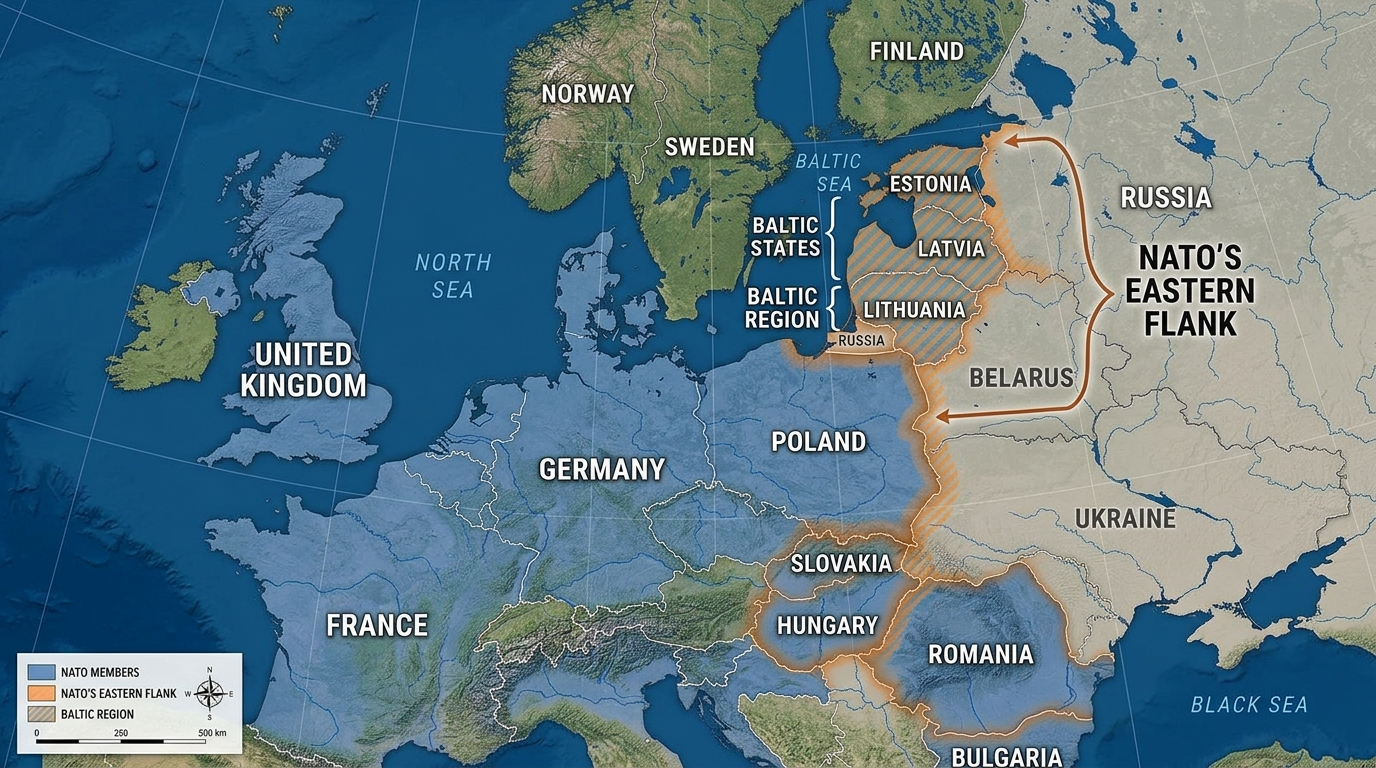
کیا ایک مخصوص تاریخ پر حملہ متوقع ہے؟
یہ سب سے زیادہ نتیجہ خیز سوال ہے، اور دستیاب شواہد ایک ناپے ہوئے جواب کی ضرورت ہے۔
فوری خطرہ: دن یا ہفتے
سائبر حملے، تخریب کاری کی کوششیں، شدید موسم، اور تکنیکی خرابیاں تھوڑی وارننگ کے ساتھ ہو سکتی ہیں۔ تاہم، جانچ کی گئی رپورٹوں میں برطانیہ پر کسی بڑے حملے کی کوئی مخصوص تاریخ نہیں بتائی گئی ہے۔
قریبی مدت کا خطرہ: آنے والے مہینے
20 2026ست ستمبر
2026 کی اپنی رپورٹ میں ، دی گارڈین نے یورپی انٹیلی جنس حکام کا حوالہ دیا جنہوں نے خبردار کیا کہ روس دشمنی کی سرگرمیاں تیز کر سکتا ہے۔ ایک اہلکار نے “مہینوں، سالوں میں نہیں” کے اندر ممکنہ اضافے کے منظر نامے کو بیان کیا۔
یہ بیان توجہ کا مستحق ہے، لیکن یہ تصدیق شدہ پیشن گوئی نہیں ہے۔ ذہانت کے جائزے صلاحیتوں، ارادوں اور مواقع کے بارے میں فیصلوں پر مبنی ہوتے ہیں، یہ سب بدل سکتے ہیں۔
ممکنہ محدود دراندازی یا دیگر معاندانہ سرگرمیوں کے بارے میں انتباہ کا خود بخود یہ مطلب نہیں ہے کہ خود برطانیہ ہی مطلوبہ ہدف ہے۔
طویل مدتی خطرہ: آنے والے سال
برطانیہ کی تیاری کی مہم تین سالہ عوامی بیداری پروگرام کا حصہ ہے۔ یہ کسی معروف ہنگامی صورتحال میں الٹی گنتی کے بجائے لچک کو بہتر بنانے کی مسلسل پالیسی کی عکاسی کرتا ہے۔
یہ دعویٰ کہ روسی حملہ یا وسیع تر یوروپی جنگ کسی خاص تاریخ کے لئے طے شدہ ہے لہذا غیر تصدیق شدہ سمجھا جانا چاہئے جب تک کہ کسی قابل اعتماد، قابل شناخت ذریعہ سے تعاون نہ کیا جائے۔
شواہد چوکسی اور تیاری کی حمایت کرتے ہیں، یہ دعویٰ نہیں کہ ایک بڑا حملہ 2026 کے موسم خزاں یا کسی اور مخصوص مدت کے لیے طے شدہ ہے۔
3. زیر سمندر کیبلز: ایک نازک خطرہ
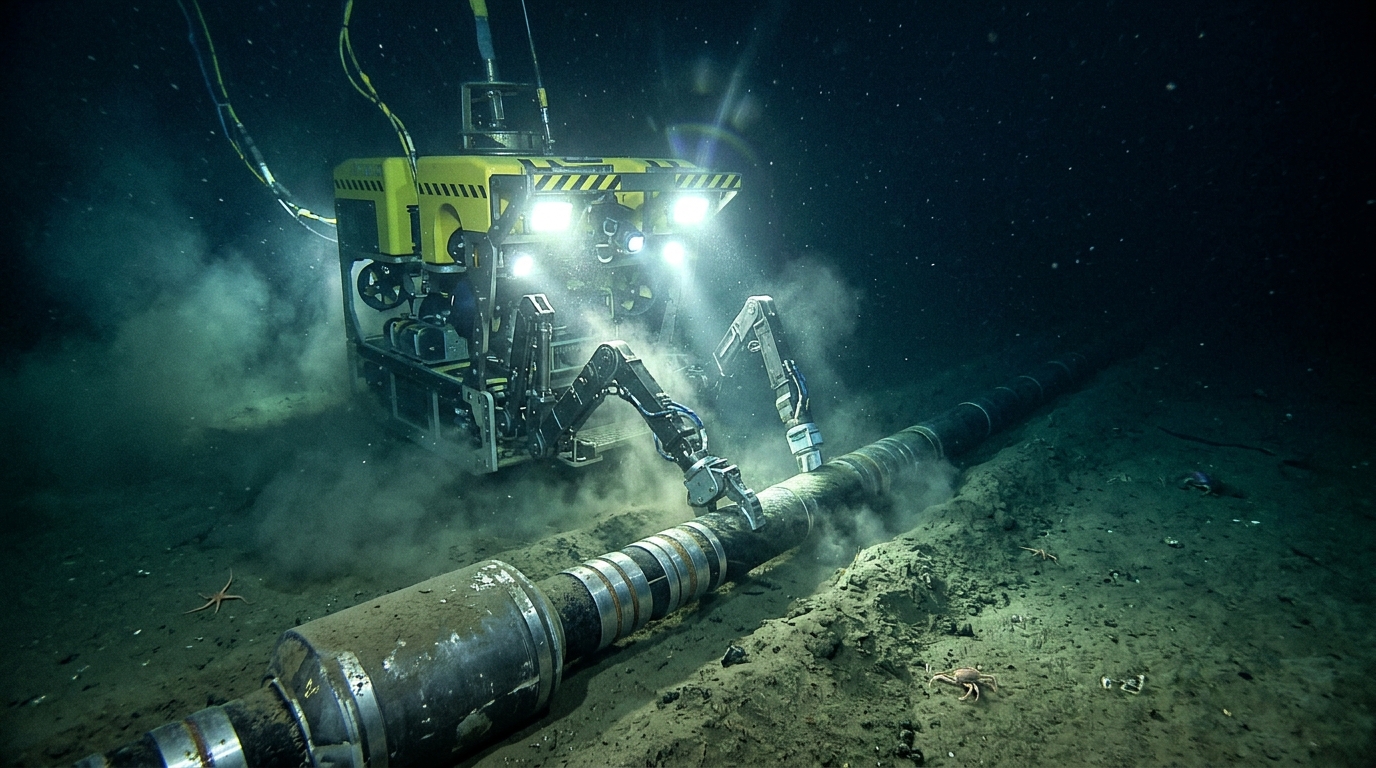
برطانیہ کے سب سے اہم بنیادی ڈھانچے کے خدشات میں سمندر کے نیچے چلنے والی ٹیلی کمیونیکیشن کیبلز، پائپ لائنز اور توانائی کے انٹر کنیکٹرز شامل ہیں۔
22 اکتوبر
2026 کو شائع ہونے والے یوکے حکومت کے وائٹ پیپر کے مطابق ، زیر سمندر ٹیلی کمیونیکیشن کیبلز برطانیہ کے بین الاقوامی ڈیٹا ٹریفک کا تقریباً 99 فیصد لے جاتی ہیں ۔ یہ رابطے مواصلات، مالیاتی لین دین، کلاؤڈ کمپیوٹنگ، کاروبار، اور سرکاری خدمات کی حمایت کرتے ہیں۔
زیر سمندر توانائی کا بنیادی ڈھانچہ گیس اور بجلی کی فراہمی اور تقسیم میں بھی حصہ ڈالتا ہے۔
برطانیہ نے کیا رپورٹ کیا ہے؟
حکومت کے وائٹ پیپر میں کہا گیا ہے کہ وزیر دفاع جان ہیلی نے اپریل 2026 میں انکشاف کیا تھا کہ برطانوی اور اتحادی افواج نے کیبلز کے سروے کے مشن پر روسی آبدوزوں کا سراغ لگایا تھا۔
اس طرح کی نگرانی جائز خدشات کو جنم دیتی ہے کیونکہ انفراسٹرکچر کے محل وقوع اور خصوصیات کے بارے میں معلومات مخالف کے لیے قیمتی ہو سکتی ہیں۔ تاہم، نگرانی سے یہ ثابت نہیں ہوتا کہ تخریب کاری ہوئی ہے یا حملے کا حکم دیا گیا ہے۔
کیا اقدامات تجویز کیے گئے ہیں؟
برطانوی حکومت نے زیر سمندر بنیادی ڈھانچے کے لیے مضبوط قانونی اور ریگولیٹری تحفظ کی تجویز پیش کی ہے۔ زیر غور اقدامات میں شامل ہیں:
- انفراسٹرکچر فراہم کرنے والوں کے لیے مضبوط سیکورٹی اور لچک کی ذمہ داریاں۔
- اہم انفراسٹرکچر کو نقصان پہنچانے کے لیے جدید فوجداری جرائم اور سزائیں۔
- قومی سلامتی کے خطرات سے نمٹنے کے لیے حکومت کے اضافی اختیارات۔
- کچھ فائبر آپٹک سینسنگ ٹیکنالوجیز کے لیے ایک ریگولیٹری فریم ورک۔
- حساس انفراسٹرکچر کی بہتر نگرانی اور تحفظ۔
تجاویز میں بعض جرائم کے لیے ممکنہ طور پر سخت سزائیں شامل ہیں، لیکن انہیں مکمل طور پر نافذ شدہ قانون کے طور پر بیان نہیں کیا جانا چاہیے جب تک کہ قانون سازی کا عمل اس حیثیت کی تصدیق نہ کر دے۔
انتساب کیوں اہمیت رکھتا ہے۔
ماہی گیری کے سامان، جہاز کے اینکرز، قدرتی خطرات اور تکنیکی خرابیوں، اور دانستہ مداخلت سے زیر سمندر کیبلز کو نقصان پہنچ سکتا ہے۔
ایک خراب شدہ کیبل خود بخود روسی تخریب کاری کا ثبوت نہیں ہے۔ قابل اعتماد انتساب کے لیے پانی کے اندر معائنہ، جہاز سے باخبر رہنے، فرانزک تجزیہ، ذہانت، اور باقاعدہ تفتیش کی ضرورت ہو سکتی ہے۔
پالیسی کا چیلنج بنیادی ڈھانچے کو حادثاتی نقصان اور جان بوجھ کر کیے جانے والے حملوں دونوں کے خلاف شک کو ثبوت کے طور پر پیش کیے بغیر تحفظ فراہم کرنا ہے۔
4. جرمنی اور ہائبرڈ آپریشنز کا خطرہ
رائٹرز نے 21 اکتوبر 2026 کو رپورٹ کیا کہ جرمنی کی مسلح افواج نے فوجی اہلکاروں اور تنصیبات کے خلاف روسی تخریب کاری کے خطرے کو “اہم” قرار دیا ہے۔
یہ تشخیص ستمبر میں ونسٹرف ایئر بیس کے قریب ایک گرے ہوئے ڈرون کی دریافت کے بعد ہوا جس میں زیادہ دھماکہ خیز مواد کا ایک کنٹینر تھا۔ روئٹرز نے یہ بھی اطلاع دی کہ جرمن حکام نے لیپزگ/ہالی ہوائی اڈے پر ایک علیحدہ دھماکہ خیز ڈرون حملے کی کوشش کو روس سے منسوب کیا۔ ماسکو نے ملوث ہونے سے انکار کیا۔
یہ الگ الگ واقعات ہیں اور ان کو آپس میں نہیں ملانا چاہیے۔ نہ ہی ان کو اس بات کا ثبوت سمجھا جائے کہ یورپ میں ہر مشتبہ ڈرون یا توڑ پھوڑ کی کارروائی کسی غیر ملکی حکومت کی طرف سے کی جاتی ہے۔
ہائبرڈ جنگ کیا ہے؟
ہائبرڈ جنگ ایک مخالف کو کمزور کرنے، اداروں میں خلل ڈالنے یا سیاسی فیصلوں پر اثر انداز ہونے کے لیے فوجی اور غیر فوجی طریقوں کے امتزاج کے استعمال کو بیان کرتی ہے۔ اس طرح کی سرگرمیوں میں شامل ہوسکتا ہے:
- سائبر آپریشنز اور ڈیجیٹل جاسوسی۔
- نگرانی اور بنیادی ڈھانچے کی تخریب کاری کا شبہ۔
- ڈس انفارمیشن اور متاثر کن مہمات۔
- مخصوص کاموں کو انجام دینے کے لیے لوگوں کی خفیہ بھرتی۔
- معاشی دباؤ اور سماجی تقسیم کا استحصال۔
ہر سائبر حملہ یا مجرمانہ عمل ریاست کی طرف سے ہدایت کردہ ہائبرڈ جنگ کے طور پر اہل نہیں ہے۔ انتساب ثبوت پر منحصر ہے۔
مبینہ طور پر سرحد پار نیٹ ورک
14 ستمبر 2026 کو یوروپی براڈکاسٹنگ یونین کے تحقیقاتی جرنلزم نیٹ ورک کے ذریعہ شائع کردہ ایک تحقیقات میں 2024 کے دوران چیکیا، پولینڈ، رومانیہ اور لتھوانیا میں مبینہ تخریب کاری کی سرگرمیوں کا جائزہ لیا گیا۔
تحقیقات میں بتایا گیا کہ آن لائن چینلز کے ذریعے بھرتی کیے گئے لوگوں کو مبینہ طور پر نگرانی اور تخریب کاری کا کام سونپا گیا تھا۔ اہداف میں پراگ کا ایک بس ڈپو اور یوکرین کو سامان فراہم کرنے والی لتھوینیا کی کمپنیاں شامل تھیں۔ حکام نے نیٹ ورک کو روسی ملٹری انٹیلی جنس سے جوڑا جسے عام طور پر GRU کہا جاتا ہے۔
اگر قائم ہو جائیں تو اس طرح کے معاملات اس بات کی وضاحت کرتے ہیں کہ کس طرح مخالفانہ کارروائیاں یونیفارم والے اہلکاروں کو بظاہر تعینات کرنے کے بجائے بھرتی کیے گئے افراد کو استعمال کر سکتی ہیں۔ اس کے باوجود، الزامات اور انٹیلی جنس کے جائزوں کو قانونی کارروائی کے ذریعے قائم کردہ نتائج سے الگ کیا جانا چاہیے۔
5. سائبرسیکیوریٹی: سنگین خطرات حملے کا ثبوت نہیں ہیں۔
سائبرسیکیوریٹی اس بات کی ایک اور مثال فراہم کرتی ہے کہ کیوں محتاط تشریح اہمیت رکھتی ہے۔
اکتوبر 2026 میں، پی ایچ پی کو متاثر کرنے والی اہم کمزوریاں، ویب ایپلیکیشنز میں وسیع پیمانے پر استعمال ہونے والی پروگرامنگ لینگویج، برطانیہ کے حکام کی جانب سے حفاظتی رہنمائی اور احتیاطی تدابیر کا اشارہ کرتی ہے۔ رپورٹنگ نے اشارہ کیا کہ 32 سرکاری ویب سائٹس عارضی طور پر آف لائن تھیں اور چار جزوی طور پر متاثر ہوئیں۔
نیشنل سائبر سیکیورٹی سینٹر نے کہا کہ اس بات کا کوئی اشارہ نہیں ہے کہ ان سرکاری نظاموں کو ہیک کرنے کے لیے کمزوری کا کامیابی سے فائدہ اٹھایا گیا ہے۔
فرق اہم ہے: حفاظتی اقدامات کو لاگو کرنے کے لیے ویب سائٹ کو آف لائن لینا یہ ثابت نہیں کرتا کہ حملہ آوروں نے اس سے سمجھوتہ کیا ہے۔
سافٹ ویئر کی ایک سنگین کمزوری تنظیموں کو غیر مجاز رسائی، ڈیٹا کی چوری، سروس میں خلل اور مزید حملوں کا سامنا کر سکتی ہے۔ تنظیموں کو اپنے سسٹمز کی انوینٹریز کو برقرار رکھنا، سیکیورٹی اپ ڈیٹس کو فوری طور پر لاگو کرنا، مشکوک سرگرمیوں کی نگرانی، غیر ضروری رسائی کو محدود کرنا، اور اپنے بیک اپ اور بحالی کے منصوبوں کی جانچ کرنا ہے۔
ایک الگ تشویش: مبینہ طور پر چین سے منسلک ہیکنگ
اس مضمون کا جائزہ لیا گیا مواد مائیکروسافٹ کی طرف سے چین سے منسلک گروپ Storm-0940 سے منسوب ایک ہیکنگ مہم کے بارے میں برطانوی تحقیقات کو بھی بیان کرتا ہے ۔ رپورٹ کردہ اہداف میں دفاع، توانائی، مالیات، حکومت اور ٹیکنالوجی کی تنظیمیں شامل تھیں۔
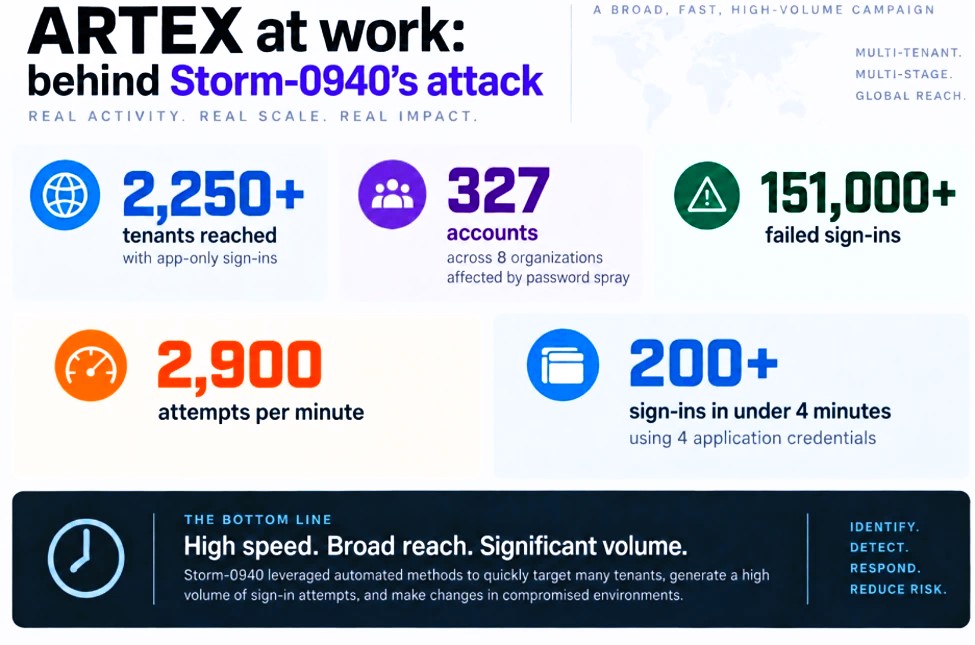
برطانیہ کا نیشنل سائبر سیکیورٹی سینٹر مبینہ طور پر مائیکروسافٹ اور دیگر کے ساتھ مل کر اس بات کا تعین کرنے کے لیے کام کر رہا تھا کہ آیا برطانوی تنظیموں سے سمجھوتہ کیا گیا ہے۔
یہ سائبرسیکیوریٹی کی ایک الگ تشویش ہے، اس بات کا ثبوت نہیں کہ روس پی ایچ پی کی کمزوری یا سائبر کے ہر اطلاع شدہ واقعے کا ذمہ دار تھا۔ مختلف خطرے والے اداکاروں اور تکنیکی کمزوریوں کے لیے الگ الگ تحقیقات اور انتساب کی ضرورت ہوتی ہے۔
وسیع تر سبق یہ ہے کہ ڈیجیٹل سیکورٹی کے خطرات متعدد ذرائع سے پیدا ہوسکتے ہیں اور اس پر مستقل توجہ کی ضرورت ہے، قطع نظر اس کے کہ کوئی خاص واقعہ عالمی دشمنیوں سے جڑا ہوا ہو۔
6. بنیادی ڈھانچے میں خلل عام لوگوں کے لیے کیا معنی رکھتا ہے۔
بجلی، پانی، ٹیلی کمیونیکیشن، بینکنگ، ٹرانسپورٹ اور ہیلتھ کیئر ایک دوسرے سے جڑے ہوئے ہیں۔ ایک سروس میں رکاوٹ کئی دیگر کو متاثر کر سکتی ہے۔
مثال کے طور پر، بجلی کی خرابی پانی کے پمپنگ، ریفریجریشن، مواصلات، اور الیکٹرانک ادائیگیوں میں خلل ڈال سکتی ہے۔ ٹیلی کمیونیکیشن کی بندش لوگوں کو ہنگامی خدمات سے رابطہ کرنے سے روک سکتی ہے۔ سپلائر کو متاثر کرنے والا سائبر واقعہ بہت سی تنظیموں کے ذریعہ استعمال کی جانے والی خدمات میں خلل ڈال سکتا ہے۔
نتائج میں گمشدہ کاروبار، ڈیلیوری میں تاخیر، طبی دیکھ بھال میں خلل، اضافی گھریلو اخراجات، اور عوامی بے چینی شامل ہوسکتی ہے۔
ایک اہم تحفظ فالتو پن ہے : جب کوئی بنیادی نظام ناکام ہو جاتا ہے تو متبادل نظام کا دستیاب ہونا۔ مثالوں میں بیک اپ پاور، متعدد مواصلاتی راستے، متبادل سپلائی کے انتظامات، اور آزمائشی وصولی کی سہولیات شامل ہیں۔
اگرچہ فالتو پن کے لیے سرمایہ کاری کی ضرورت ہوتی ہے، لیکن یہ طویل بندش کی اقتصادی اور سماجی لاگت کو کم کر سکتا ہے۔
7. خاندانوں کے لیے برطانیہ کی مہم کا کیا مطلب ہے۔
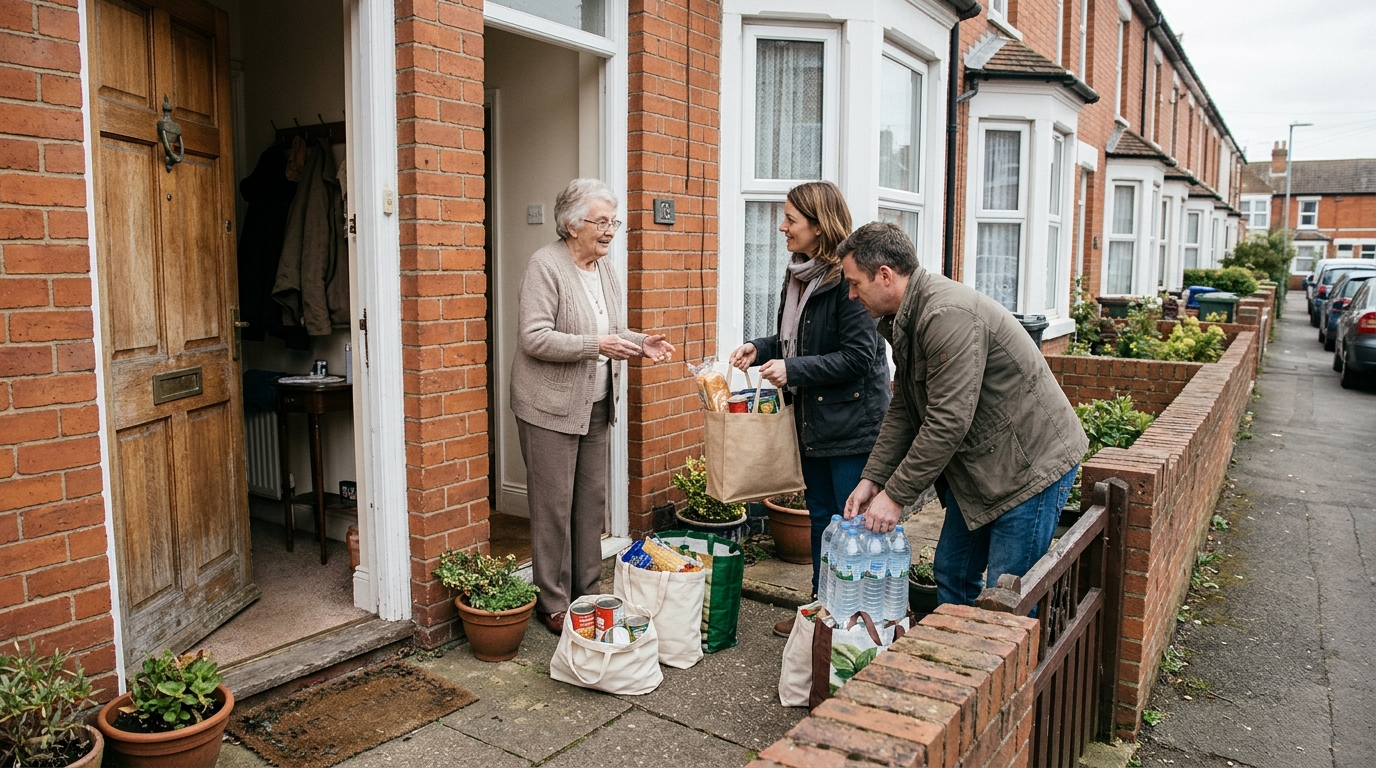
بی ریڈی مہم گھرانوں کی ترغیب دیتی ہے کہ وہ تین دن تک کی خلل کے لیے تیاری کریں۔ یہ ہنگامی منصوبہ بندی کا ایک عملی اقدام ہے، کسی آسنن حملے کا ثبوت نہیں۔
برطانوی رہنما تین دن کے لیے فی شخص تقریباً نو لیٹر پانی، مناسب غیر خراب ہونے والی خوراک، ایک ٹارچ اور اضافی بیٹریاں، ایک فرسٹ ایڈ کٹ، کمبل، کچھ نقدی، اور بیٹری سے چلنے والا یا ونڈ اپ ریڈیو تجویز کرتا ہے۔
گھر والوں کو ان سفارشات کو اپنے حالات کے مطابق ڈھالنا چاہیے، بشمول خاندانی سائز، آب و ہوا، طبی ضروریات، اور دستیاب ذخیرہ۔
بنیادی ہنگامی منصوبہ میں یہ بھی شامل ہونا چاہیے:
- ضروری ادویات اور رابطے کی اہم تفصیلات۔
- اہم دستاویزات کی محفوظ کاپیاں۔
- انٹرنیٹ تک رسائی ناکام ہونے پر سرکاری معلومات حاصل کرنے کا ایک طریقہ۔
- بوڑھے رشتہ داروں، معذور افراد، اور دیگر جنہیں مدد کی ضرورت ہو سکتی ہے ان کی جانچ کرنے کے انتظامات۔
- مقامی ہنگامی طریقہ کار اور انخلاء کے راستوں کا علم جہاں متعلقہ ہو۔
تیاری کو گھبراہٹ کی خریداری، غیر ضروری اخراجات، یا غیر تصدیق شدہ انتباہات پھیلانے کا بہانہ نہیں بننا چاہیے۔
8. پاکستان کے لیے سبق
مضبوط ہنگامی تیاریوں سے فائدہ اٹھانے کے لیے پاکستان کو برطانیہ کی طرح خطرے کے ماحول کا سامنا کرنے کی ضرورت نہیں ہے۔ ملک کے اپنے خطرات ہیں، بشمول سیلاب، گرمی کی لہریں، زلزلے، بجلی کی رکاوٹیں، سائبر خطرات، اور ضروری خدمات میں خلل۔
ترجیح ایک عملی اور سستی نقطہ نظر ہونا چاہئے جس کا مقصد لچک پیدا کرنا ہے۔
ضروری انفراسٹرکچر کی حفاظت کریں۔
بجلی کی تقسیم، پانی کی صفائی اور پمپنگ، ٹیلی کمیونیکیشن، ہسپتال، ٹرانسپورٹ، اور بینکنگ کو قابل عمل تسلسل کے منصوبوں کی ضرورت ہے۔ اہم سہولیات میں مناسب بیک اپ انتظامات، باقاعدہ دیکھ بھال، اور جانچ شدہ بحالی کے طریقہ کار ہونے چاہئیں۔
سائبر سیکیورٹی کو مضبوط بنائیں
عوامی اداروں، بینکوں، کاروباروں، اور سروس فراہم کرنے والوں کو چاہیے کہ وہ سیکیورٹی اپ ڈیٹس کا اطلاق کریں، حساس معلومات کی حفاظت کریں، محفوظ بیک اپ کو برقرار رکھیں، اور ایسے واقعات کے لیے تیار رہیں جو ڈیجیٹل سسٹم کو عارضی طور پر غیر دستیاب کر دیتے ہیں۔
پانی اور خوراک کی لچک کو بہتر بنائیں
مقامی حکام اور خدمات فراہم کرنے والوں کو سپلائی کے کمزور راستوں اور اہم سہولیات کی نشاندہی کرنی چاہیے۔ گھرانوں کو محفوظ پانی ذخیرہ کرنے کے بارے میں صحت عامہ کے مشورے پر عمل کرنا چاہیے، خاص طور پر سیلاب یا مشتبہ آلودگی کے دوران۔
ہنگامی مشورے کو سستی بنائیں
تیاری کی رہنمائی کو کم آمدنی والے خاندانوں پر غیر ضروری مالی دباؤ نہیں ڈالنا چاہیے۔ ہنگامی رابطوں کو قابل رسائی رکھنا، مقامی خطرات کو سمجھنا، اور تصدیق شدہ معلومات کو کہاں سے حاصل کرنا ہے یہ جاننا مفید اقدامات ہیں جن کی قیمت بہت کم ہے۔
بحران کے دوران واضح طور پر بات چیت کریں۔
حملوں، قلت، آلودہ پانی، یا بینکنگ کی ناکامیوں کے بارے میں جھوٹے دعوے اضافی نقصان پہنچا سکتے ہیں۔ حکام کو بروقت، مسلسل اپ ڈیٹ فراہم کرنا چاہیے، جبکہ صحافیوں اور سوشل میڈیا صارفین کو تصدیق شدہ حقائق کو قیاس آرائیوں سے الگ کرنا چاہیے۔
عوامی اعتماد قومی لچک کا ایک لازمی حصہ ہے۔
9. احتساب: سوالات جن پر حکومتوں کو جواب دینا چاہیے۔
تیاری کی مہمات مفید ہیں، لیکن ان کی تاثیر کا انحصار عمل درآمد پر ہے۔
حکومتوں کو یہ بتانے کے قابل ہونا چاہیے کہ وہ کس طرح کمزور انفراسٹرکچر کی شناخت کرتی ہیں، ہنگامی منصوبوں کی جانچ کرتی ہیں، نجی سروس فراہم کرنے والوں کے ساتھ ہم آہنگی پیدا کرتی ہیں، سائبر واقعات کا جواب دیتی ہیں، اور ایسے لوگوں کی حفاظت کرتی ہیں جو ہنگامی صورتحال کو آزادانہ طور پر سنبھالنے کے لیے جدوجہد کر سکتے ہیں۔
نئی قانون سازی کو بھی مناسب طریقے سے وسائل اور منصفانہ طور پر نافذ کیا جانا چاہئے۔ اگر انفراسٹرکچر آپریٹرز کے پاس سیکیورٹی کو بہتر بنانے کے لیے واضح ذمہ داریوں یا وسائل کی کمی ہے تو سخت سزاؤں کا اعلان کرنا کافی نہیں ہے۔
پاکستان کے لیے مرکزی پالیسی کا سوال یہ ہے کہ کیا ضروری خدمات جاری رہ سکتی ہیں یا جب کوئی بڑا خلل واقع ہوتا ہے تو جلدی بحال ہو سکتا ہے۔
نتیجہ: تیاری سمجھدار ہے؛ جنگ کی تاریخ کی پیشن گوئی کرنا نہیں ہے۔
برطانیہ کی اکتوبر 2026 کی ہنگامی تیاری کی مہم نے مشتبہ روسی تخریب کاری، سائبر حملوں، کمزور انفراسٹرکچر، اور وسیع یورپی تنازعے کے امکان کے بارے میں سوالات اٹھائے ہیں۔ لیکن کیا یہ مہم کسی آسنن حملے کا اشارہ دے رہی ہے، یا کیا برطانیہ ایسی ہنگامی صورتحال کے لیے تیاری کر رہا ہے جو روزمرہ کی زندگی میں خلل ڈال سکتے ہیں؟
ثبوت تین نتائج کی حمایت کرتا ہے۔
سب سے پہلے، اہم بنیادی ڈھانچہ اور ڈیجیٹل نظام تکنیکی خرابی، شدید موسم، مجرمانہ سرگرمی، اور جان بوجھ کر مداخلت سمیت متعدد خطرات کا شکار ہیں۔
دوسرا، یورپی انٹیلی جنس حکام نے آنے والے مہینوں کے اندر ممکنہ اضافے کے بارے میں خبردار کیا ہے، لیکن یہ انتباہات برطانیہ پر حملے یا وسیع تر یورپی جنگ کے آغاز کی کوئی تصدیق شدہ تاریخ قائم نہیں کرتی ہیں۔
تیسرا، گھریلو تیاری اور بنیادی ڈھانچے کا تحفظ سمجھدار پالیسیاں ہیں یہاں تک کہ جب کسی خاص ہنگامی صورتحال کی پیش گوئی نہ کی گئی ہو۔
پاکستان کے لیے، عملی سبق ضروری خدمات کو مضبوط بنانا، سائبر سیکیورٹی کو بہتر بنانا، مقامی ہنگامی صورتحال کے لیے تیاری کرنا، اور خطرات سے ایمانداری سے بات چیت کرنا ہے۔
غیر یقینی صورتحال کا صحیح جواب مطلع چوکسی ہے، مطمئن یا گھبراہٹ نہیں۔ تیاری کی رہنمائی قابل اعتماد شواہد، عملی منصوبہ بندی، اور جوابدہ اداروں سے ہونی چاہیے، بجائے اس کے کہ ایسی پیشین گوئیاں جن کی دستیاب شواہد تائید نہ کر سکیں۔
تحریر: میجر حامد محمود (ریٹائرڈ) ایم اے پولیٹیکل سائنس، ایل ایل بی، پی جی ڈی (ایچ آر ایم)، سابق پرنسپل، سابق سیکیورٹی کنسلٹنٹ۔
برطانیہ کی اکتوبر 2026 کی ہنگامی تیاری کی مہم نے مشتبہ روسی تخریب کاری، سائبر حملوں، کمزور انفراسٹرکچر، اور وسیع یورپی تنازعے کے امکان کے بارے میں سوالات اٹھائے ہیں۔ لیکن کیا یہ مہم کسی آسنن حملے کا اشارہ دے رہی ہے، یا کیا برطانیہ ایسی ہنگامی صورتحال کے لیے تیاری کر رہا ہے جو روزمرہ کی زندگی میں خلل ڈال سکتے ہیں؟
ادارتی دستبرداری
یہ مضمون عوامی معلومات اور تجزیہ کے لیے ہے۔ یہ رپورٹ شدہ پیش رفت، سرکاری تشخیص، الزامات، اور ممکنہ مستقبل کے منظرناموں میں فرق کرتا ہے۔ نئے شواہد سامنے آنے کے ساتھ ہی سیکیورٹی کے جائزے بدل سکتے ہیں۔ قارئین کو اپ ڈیٹس کے لیے سرکاری رہنمائی اور معتبر رپورٹنگ سے مشورہ کرنا چاہیے۔
اکثر پوچھے گئے سوالات
1. برطانیہ نے گھرانوں سے 72 گھنٹے کی خلل کے لیے تیار رہنے کو کیوں کہا ہے؟
برطانیہ کی حکومت نے 22 اکتوبر 2026 کو تین سالہ عوامی آگاہی پروگرام کے حصے کے طور پر اپنی بی ریڈی مہم کا آغاز کیا۔ اس کا مقصد گھرانوں کو ہنگامی حالات سے نمٹنے میں مدد کرنا ہے، بشمول شدید موسم اور ضروری خدمات میں رکاوٹ۔ مہم یہ ثابت نہیں کرتی ہے کہ حملہ قریب ہے۔
2. کیا روس سے کسی مخصوص تاریخ کو برطانیہ پر حملہ کرنے کی توقع ہے؟
اس مضمون کے لیے جانچ کی گئی رپورٹس برطانیہ پر روسی حملے کی تصدیق شدہ تاریخ قائم نہیں کرتی ہیں۔ ممکنہ اضافے کے بارے میں انٹیلی جنس انتباہات کو طے شدہ حملے کے طور پر نہیں سمجھا جانا چاہئے۔
3. انٹیلی جنس رپورٹنگ میں “مہینوں، سال نہیں” کا کیا مطلب ہے؟
یہ جملہ 20 ستمبر 2026 کی دی گارڈین کی رپورٹ میں شائع ہوا، جس میں ممکنہ اضافے کے منظر نامے کے بارے میں ایک اہلکار کے جائزے کو بیان کیا گیا۔ یہ کوئی تصدیق شدہ پیشین گوئی نہیں تھی کہ حملہ کسی مخصوص تعداد میں مہینوں میں ہو گا۔
4. برطانیہ کے لیے زیر سمندر کیبلز کیوں اہم ہیں؟
برطانوی حکومت کے اکتوبر 2026 کے وائٹ پیپر کے مطابق، زیر سمندر ٹیلی کمیونیکیشن کیبلز برطانیہ کے بین الاقوامی ڈیٹا ٹریفک کا تقریباً 99 فیصد لے جاتی ہیں۔ وہ مواصلات، مالیاتی خدمات، کاروبار، اور حکومتی کارروائیوں کی حمایت کرتے ہیں۔
5. کیا ہر خراب کیبل یا مشکوک ڈرون روسی تخریب کاری کی نشاندہی کرتا ہے؟
نمبر۔ اینکرز، ماہی گیری کے آلات، تکنیکی خرابیوں اور قدرتی خطرات سے کیبلز کو نقصان پہنچ سکتا ہے۔ مشتبہ واقعات کی ذمہ داری صرف اس صورت میں عائد کی جانی چاہئے جب قابل اعتماد شواہد یا واضح طور پر شناخت شدہ سرکاری جائزوں کی تائید ہو۔
6. پاکستان میں لوگوں کو کیا کرنا چاہیے؟
لوگ بنیادی سامان رکھ کر، ضروری ادویات تک رسائی کو برقرار رکھ کر، بجلی کی کم یا کمیونیکیشن کی بندش کے لیے منصوبہ بندی کر کے، ڈیجیٹل اکاؤنٹس کی حفاظت کر کے، اور تصدیق شدہ عوامی مشورے پر عمل کر کے عام ہنگامی حالات کے لیے تیاری کر سکتے ہیں۔ دستیاب شواہد یہ فرض کرنے کا جواز پیش نہیں کرتے کہ کوئی بڑا یورپی حملہ یا جنگ کسی خاص تاریخ کو شروع ہو گی۔
حوالہ جات اور مزید پڑھنا
- برطانیہ کی حکومت، گھرانوں کو 22 اکتوبر 2026 کو ہنگامی صورت حال میں تیار رہنے کے لیے چھوٹے، آسان اقدامات کرنے کی ترغیب دی گئی۔
- یوکے گورنمنٹ، کریٹیکل زیر سمندر انفراسٹرکچر سیکیورٹی اینڈ ریسیلینس: یوکے کی قانون سازی کو جدید بنانے کے لیے تجاویز ، 22 اکتوبر 2026۔
- یو کے حکومت، سب سی کیبل کی تخریب کاروں کو 22 اکتوبر 2026 کو نئے سیکیورٹی کریک ڈاؤن کے تحت جیل اور لامحدود جرمانے کا سامنا کرنا پڑتا ہے ۔
- دی گارڈین ، 22 اکتوبر 2026 کو برطانیہ کی ہنگامی تیاری کی مہم پر رپورٹنگ کر رہا ہے۔
- دی گارڈین ، 20 ستمبر 2026 کو ممکنہ روسی اضافے کے بارے میں یورپی انٹیلی جنس انتباہات پر رپورٹنگ کر رہا ہے۔
- رائٹرز، جرمنی کی فوج نے 21 اکتوبر 2026 کو “اہم” روسی تخریب کاری کے خطرے سے خبردار کیا۔
- یوروپی براڈکاسٹنگ یونین انویسٹیگیٹو جرنلزم نیٹ ورک، نئی کراس بارڈر انویسٹی گیشن نے 14 ستمبر 2026 کو یورپی تخریب کاری کے حملوں کے پیچھے “ڈسپوزایبل ایجنٹس” کے روسی ہدایت والے نیٹ ورک کا پردہ فاش کیا۔
- یوکے نیشنل سائبر سیکیورٹی سینٹر، پی ایچ پی کے اہم خطرات سے متعلق رہنمائی، اکتوبر 2026۔
- بی بی سی نیوز، اکتوبر 2026 کو پی ایچ پی کی حفاظتی اصلاحات کی تیاری کے لیے اونڈریج سوری کے کام کی رپورٹنگ۔
- مائیکروسافٹ اور یوکے سائبرسیکیوریٹی رپورٹنگ مبینہ Storm-0940 ہیکنگ مہم سے متعلق۔